Gameplay Review: 人工智能
据英国《卫报》11月3日报道,一场针对欧洲多家超市制冷系统的黑客攻击导致数百台冰箱和冰柜温控被远程篡改,温度骤升至危险水平,大量生鲜食品面临腐坏风险。欧盟已公开谴责此次事件是“蓄意扰乱食品供应链的恶意行为”,而英国国家网络安全中心(NCSC)同时发出警告:随着人工智能恶意软件技术成熟,到2028年,电网、机场、医院等关键基础设施将“极有可能”遭到AI驱动的黑客攻击。这一事件将网络攻击的威胁从数据泄露扩展到了物理世界的基础民生领域。
新闻评论攻击详情:温度被远程调高,超市陷入混乱
根据《卫报》获得的内部报告,攻击发生在2026年10月底至11月初,波及瑞典、比利时、荷兰、德国和法国至少5个国家的超过200家大型超市门店。黑客通过入侵超市物联网(IoT)管理系统,将冷柜温度从标准的-18°C调高至4°C至10°C,导致大量冷链食品报废。受影响最严重的是瑞典连锁超市Coop和比利时品牌Delhaize,部分门店被迫关闭生鲜区,损失预估已超过5000万欧元。全球科技记者艾莎·唐(Aisha Down)在《卫报》视频报道中表示:“这不是一次简单的病毒感染。黑客精准锁定了温控系统的API接口,说明他们事先掌握了供应链的IoT架构。”
新闻聚焦攻击手法:商用IoT设备成新突破口
本次黑客入侵的核心手段是利用未修补的IoT设备漏洞。超市制冷系统普遍采用远程监控模块,允许供应商实时调整能耗,但这些模块常使用默认密码或过时固件。据欧洲网络安全机构ENISA事后分析,攻击者通过扫描公网暴露的制冷控制器端口(端口号1883/TCP,常用于MQTT协议),批量获取设备控制权。瑞典网络安全公司Truesec的研究主管马库斯·约翰松(Marcus Johansson)指出:“我们已经看到至少两个黑客团体在暗网上叫卖类似的攻击工具,起售价仅3000美元。这大大降低了攻击门槛。”
新闻热点关键人物引述:Aisha Down与NCSC负责人
“这次攻击最令人担忧的是,它发生在人们最意想不到的地方——冰箱。”艾莎·唐在节目中强调,“黑客不再只盯着银行或医院,他们开始攻击每天运转的食物保鲜设备,这将直接影响每个人的餐桌。”英国国家网络安全中心负责人林赛·罗(Lindsey Roe)在11月2日的一次简报中警告说:“我们一直关注AI辅助的恶意软件,它能够自动扫描脆弱节点并生成定制化攻击载荷。到2028年,电力系统和机场将面临每天多达数百次的自动试探攻击。”
新闻速递事件时间线与受影响范围
| 时间 | 事件 | 受影响主体 |
|---|
| --- | --- | --- |
|---|
| 2026年10月28日 | 瑞典Coop超市多门店冷柜温度异常 | 瑞典110家门店 |
|---|
| 10月30日 | 比利时Delhaize系统报警 | 比利时60家门店 |
|---|
| 11月1日 | 荷兰、德国、法国门店相继告警 | 3国约50家门店 |
|---|
| 11月2日 | NCSC发布AI攻击威胁预警 | 英国关键基础设施 |
|---|
| 11月3日 | 欧盟发表声明谴责 | 28个成员国 |
|---|
据《卫报》援引欧盟内部文件,欧盟委员会已启动“食品供应链网络安全快速响应机制”,要求所有成员国在30天内上报商用制冷设备联网清单,并将IoT设备安全纳入新修订的《网络弹性法案》强制要求范围。
每日新闻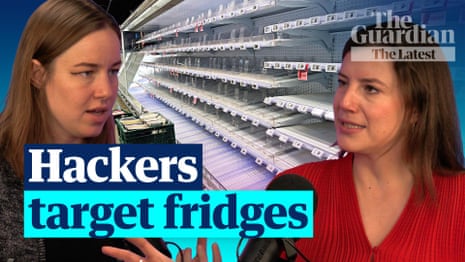
从超市到电网:AI恶意软件的下一个目标
NCSC在11月2日发布的《2026年网络安全威胁评估》中首次将“AI自主攻击”列为最优先风险。报告提到,AI恶意软件可以自动从暗网学习新的漏洞利用代码,每小时生成数百个变种,从而绕过传统签名检测。报告预测,到2028年,英国的国家电网、希思罗机场、国家卫生服务体系(NHS)的医院信息系统将面临“高度可能”的AI渗透攻击。英国网络安全部长西蒙·韦斯特(Simon West)在回应中表示:“我们必须重新设计能源系统和医疗系统的网络架构,假设它们随时可能成为下一个冰箱。”
欧盟与行业的应对措施
事件发生后,欧盟理事会主席乌尔苏拉·冯德莱恩(Ursula von der Leyen)在11月3日的声明中强调:“这次攻击表明,没有哪个行业是孤岛。食品零售业的网络漏洞会直接威胁公共健康和经济稳定。”欧洲刑警组织(Europol)已联合5国警方成立专项调查组。同时,全球最大的商用制冷设备制造商Linde和Carrier分别发布紧急固件更新,要求客户立即更改默认凭据并关闭远程维护端口。据路透社报道,相关股票在事件公布后出现波动,Coop母公司股价在24小时内下跌4.2%。
消费者启示:IoT安全关乎每个人的生活
对于普通消费者而言,这次事件再次提醒:我们依赖的每一台联网设备——冰箱、自动售货机、智能电表——都可能成为攻击跳板。网络安全专家建议家庭用户避免使用默认密码、定期更新路由器固件,并拒绝将敏感设备直接暴露在公网。同时,购物时留意超市冷柜温度显示的异常波动,及时向店员反映。
FAQ
Q1: 这次攻击中黑客是如何进入超市制冷系统的?
A1: 黑客通过扫描公网中开放的MQTT协议端口(1883/TCP),利用默认密码或未修补漏洞远程控制了制冷控制器的物联网模块,从而将温度设定值调高。来源:ENISA初步技术报告。
Q2: 英国NCSC为什么预测到2028年AI攻击会成为主要威胁?
A2: NCSC在《2026年威胁评估》中指出,AI恶意软件能自动生成攻击变种并自我复制,传统防病毒软件难以拦截。考虑到电力、航空、医疗系统的数字化转型加速,攻击面不断扩大,AI自主攻击在2~3年内将成为主流手段。
这次超市制冷系统遭黑客攻击的事件,不仅暴露了食品零售业的物联网安全短板,更预示着一个更危险的时代:黑客攻击不再只是窃取数据,而是直接操纵物理世界。从冰柜到电网,每一个联网设备都可能成为下一场网络战争的引爆点。守住供应链的底线,需要政府、企业与消费者共同补齐安全短板。